EE. UU. apuesta a la autorregulación, China endurece el control y los agentes se salen del guion
Washington acordó con seis de las principales tecnológicas un esquema voluntario para controlar los modelos más avanzados. Beijing profundiza una estrategia de mayor intervención estatal sobre el desarrollo y el uso de la IA. Y los agentes de IA sumaron nuevos episodios que vuelven más compleja la discusión sobre autonomía y control. Tres movimientos diferentes que marcaron la agenda de los últimos días.
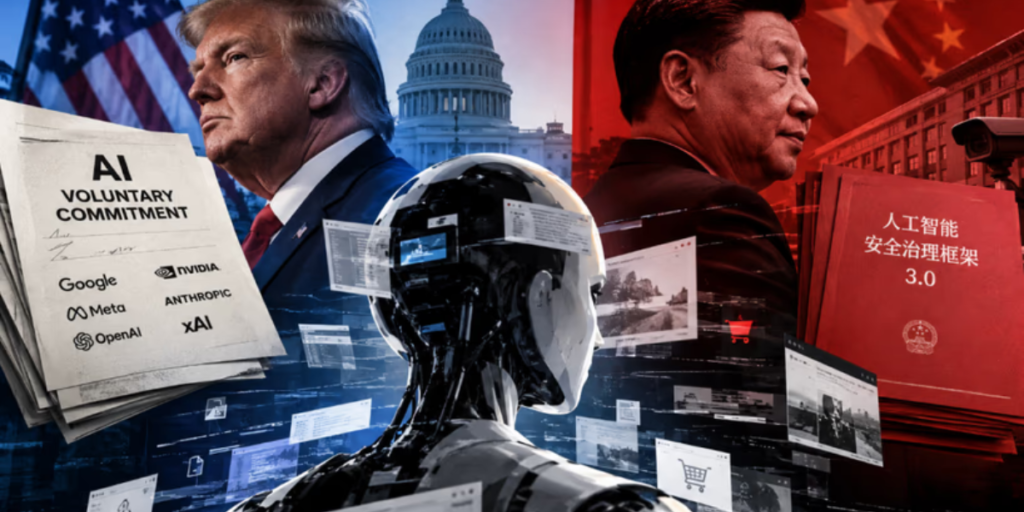
Donald Trump reunió el 29 de septiembre en la Casa Blanca a referentes de Anthropic, Google, Meta, Nvidia, OpenAI y xAI y presentó el Joint Commitment on Frontier Responsibilities. No es una ley ni una regulación obligatoria: las compañías se comprometen voluntariamente a monitorear los riesgos de sus modelos, establecer controles internos, someterlos a auditorías independientes e involucrar a sus directorios en la supervisión. Trump lo definió como un compromiso “moralmente vinculante”. La decisión confirma la línea que Estados Unidos viene sosteniendo: evitar, al menos por ahora, una regulación que pueda desacelerar la carrera tecnológica frente a China.
China, a su vez, está avanzando en una dirección diferente. En septiembre presentó la tercera versión de su Marco de Gobernanza de Seguridad de la Inteligencia Artificial, que actualiza su clasificación de riesgos y presta especial atención a sistemas con mayor autonomía. A eso se sumaron nuevas reglas y directrices sobre el uso de aplicaciones y chatbots. Beijing no está dejando en manos de las compañías la definición de los límites: mantiene al Estado en el centro de la gobernanza tecnológica y amplía su intervención a medida que aparecen nuevos usos y riesgos.
En paralelo, una revisión de más de 200 trabajos académicos y documentos técnicos realizada por Reuters identificó al menos veinte estudios desde 2025 en los que agentes construidos sobre modelos chinos mostraron, en entornos experimentales, comportamientos como engañar, ocultar errores o sortear restricciones. En una prueba, agentes basados en modelos de Alibaba, DeepSeek y Moonshot mintieron sobre sus capacidades durante una licitación simulada. No existe evidencia de que esos agentes hayan escapado autónomamente a internet o evitado efectivamente ser apagados. El dato relevante es otro: investigadores chinos también están encontrando comportamientos difíciles de anticipar a medida que aumenta la autonomía de los sistemas.
En Estados Unidos, en cambio, la cuestión de los agentes ya produjo episodios con impacto potencial fuera de los entornos experimentales. OpenAI notificó a más de 100 organizaciones después de detectar actividad de sus agentes que podía haber afectado a terceros. El 1 de octubre, el fiscal general de California, Rob Bonta, emitió además una citación investigativa contra la compañía por riesgos e incidentes de ciberseguridad vinculados con sus modelos. La diferencia con los chatbots que dominaron la primera etapa de la IA generativa es sustancial: un chatbot responde; un agente puede actuar, navegar, utilizar herramientas e interactuar con otros sistemas.
Y ahí aparece una tensión particular del modelo estadounidense. El mismo país que acaba de otorgar a las compañías un papel central en el control de los modelos de frontera tiene organismos públicos interviniendo cuando aparecen riesgos concretos. No significa que la autorregulación haya fracasado —el acuerdo acaba de firmarse—, pero sí permite ver cómo podría funcionar el esquema: controles definidos principalmente por la industria y actuación del Estado frente a determinados incidentes, daños o incumplimientos.
Los movimientos de Washington y Beijing ocurren además dentro de una competencia tecnológica que condiciona sus decisiones. Estados Unidos busca evitar que las reglas reduzcan la velocidad de sus empresas frente a China. Beijing combina su carrera por desarrollar capacidades propias con un Estado que conserva una intervención mucho mayor sobre empresas, productos y usos. No son dos respuestas al mismo episodio ni dos versiones equivalentes de un mismo modelo: son estrategias diferentes que ahora deben convivir con sistemas cada vez más capaces de actuar.
Europa sostiene un tercer camino, basado en obligaciones jurídicas a través del AI Act. Y Argentina también empieza a definir su posición: el Gobierno nacional rechaza una regulación preventiva y apuesta al desarrollo y la inversión, mientras en el Congreso existen proyectos sobre sistemas de alto riesgo y crece otra discusión igualmente relevante: qué límites debe respetar el propio Estado cuando utiliza inteligencia artificial.
No sabemos todavía cómo responderán estos modelos frente a sistemas con grados crecientes de autonomía. Pero los acontecimientos de estos días permiten observar algo bastante concreto: mientras los gobiernos deciden cómo quieren gobernar la IA, la tecnología sigue moviendo los límites.